Tampilkan postingan dengan label IT Knowledge. Tampilkan semua postingan

Senin, 07 September 2009

Software Info Gempa & Warning Tsunami BMKG


Software ini dibuat oleh LSM Yayasan Air Putih. Aplikasi ini sangat bermanfaat dalam menyebarkan informasi secara cepat mengenai gempa bumi dan potensi tsnunami kepada masyarakat. Data yang ditampilkan adalah hasil analisa Badan Meteorologi dan Geofisika.

Aplikasi ini berjalan di komputer dengan sistem operasi Windows. Komputer harus selalu terhubung dengan internet dan komputer memiliki speaker. Setiap informasi gempa dan tsunami terbaru akan dikirim secara otomatis melalui internet. Jika ada informasi terbaru yang masuk akan disertai suara sirine dari speaker komputer.

Software ini tidak memerlukan proses instalasi, cukup hanya menyimpan 3 file yang dibutuhkan pada suatu folder sembarang. Adapun ketiga file tersebut adalah bmg.exe, alert.wav, dan tsunami.wav. Untuk menjalankannya cukup dengan mengklik file bmg.exe, lalu klik connect, dan aplikasi akan segera terhubung dengan server BMKG, dan akan segera menampilkan informasi mengenai gempa bumi yang ter-uptodate.

Anda bisa mendownload ketiga file tersebut di link dibawah ini :

BMG
Alert
Tsunami

Semoga bermanfaat.


Selengkapnya......

Minggu, 23 Agustus 2009

10 Fakta Mencengangkan Seputar E-mail


Hal-hal yang menarik, unik, dan mencengangkan seputar sarana komunikasi terpopuler di dunia, E-mail.

1. 1,3 miliar orang mengirim email email menjadi layanan yang pling banyak digunakan di internet setelah Word Wide Web. Menurut hasil Studi Radicati Group, pada Agustus 2008 lalu terdapat 1,4 miliar email account dan 1,3 miliar pengguna di seluruh dunia.

2. Sandi morse untuk simbol @ muncul sejak tahun 2004. Kode ini berbunyi .--.-. yang merupakan kombinasi dari huruf a, kemudian diikuti oleh sebuah c tanpa pause. Pada prakteknya sandi @ memang sulit. Untuk huruf ,,at", oang menggunaka sandi .-- dan ini lebih singkat.

3. Spam Email Pertama
Email spam dalam jumlah besar pertama kali di kirim pada mei 1978 oleh Gary Thuerk, penjual komputer di toko komputer AS, Digital Equipment Corporation. Dari sebuah daftar email yang telah di cetak, Thuerk mencari pengguna Arpanet (cikal bakal Internet), yang tinggal di pantai barat Amerika Serikat dan kemudian mengirim iklan penawaran komputer baru ke sekitar 600 orang.

4. Email di Tempat Tidur
Dala sebuah studu AOL menyimpulkan pola penggunaan Email orang Amerika. 67% responden membuka email selagi di empat tidur atau setelah berada di tempat tidur dengan memakai piyama (baju tidur).

5. Penemu Email
Pada awal 1960an, Ray Samuel Tomlinson mengembangkan sebuah file transfer protocol (CPYNET) yang dapat mengirim file antara dua komputer. Para ahli komputer kemudian mengembangka protokol ini agar dapat mengirimkan berita. Namun, Tomlinson tidak ingat lagi apa yang ada dalam Email pertamanya.

6. Pos Elektronik Berkekuatan Hukum
Mulai 2010, Email dapat digunakan untuk mengirim dokumen yang memiliki kekuatan hukum antara warga negara dan pejabat negara. Email dari instansi pemerintah ini di enkripsi, tetapi masih dapat dibaca leh pemerinta.

7. Email Presiden
Email resmi presiden AS, president@whitehouse.gov dibuat pertama kali pada 1993. Selama 8 tahu kepemimpinannya Bill Clinton hanya menulis dua email. Pertama sebuah test email dan kedua untuk astronot John Glenn yang sedang mengorbit.

8. Laki-laki, Perempuan, atau Netral
Dalam kaidah tatabahasa, jenis kelamin kata "e-mail" ternyata tidak seragam untuk beberapa negara. Di Jerman kata e-mail mendapat jenis kelamin perempuan, sedangkan di Swiss berjenis kelamin netral. Meskipun dalam pengucapanya tetap sama.


9. Attachment Membuat Email Membengkak
Attachment email membuat ukuran aslinya bertambah besar sepertiganya. Penyebabnya email di format dengan karakter set, sebesar 7 bit sedangkan gambar atau dokumen teks dengan data biner 8 bit. Saat di konversi ke dalam format Base64, ruang yang dibutuhkan bertambah 36 persen.

10. Tertawalah :-)
Emoticons yang sering digunakan di email ini ternyata sudah digunakan sejak 12 April 1979. Kevon McKenzie, anggota sebuah diskusi mail, mengusulkan untuk menambahkan simbol-simbol yang mengungkapkan emosi agar komunikasi tidak membosankan.

Selengkapnya......

Rabu, 03 September 2008

Software Rumah Sakit


Jika anda seorang dokter atau direktur sebuah rumah sakit yang masih kesulitan dalam mengelola manajemen rumah sakit, kini kami punya solusi-nya. Software ini di-design untuk melayani semua kebutuhan rumah sakit secara lengkap. Software ini kami beri nama "Hospital Management System". Adapun modul-modul yang disediakan dalam software kami ini antara lain :

  • Registrasi Pasien
  • Rekam Medik
  • Rawat Jalan/Poliklinik
  • Laboratorium
  • Radiologi/Elektromedik
  • Bedah Central
  • UGD
  • Medical Checkup
  • Apotik / Instalasi Farmasi
  • Logistik
  • Kas & bank
  • Piutang Rumah Sakit (Asuransi/Askes/Penjamin)
  • Hutang Rumah Sakit
  • Akuntansi General Ledger
  • Restoran/Kafetaria
Semua modul tersebut sudah terintegrasi dengan baik dan sudah di-implementasikan di beberapa rumah sakit terkenal, diantaranya : RSIA Tambak Jakarta, RSU Amanda Serang, RSIA Amanda Cikarang, Bio Medi Cikarang, RSIA Kartini Cileduk, RSU Aqma Cikampek, Klinik & Apotik Firca Farma, dan 15 rumah sakit lainnya.

Jika anda berminat hubungi saya :
Hendy Herdiman di No. HP : 08128364797 atau
email: hendy.herdiman@gmail.com

Selengkapnya......

Selasa, 24 Juni 2008

Hati-hati dengan 'Rootkit' !!!


Buat anda yang sudah expert dalam bidang IT security tentu sudah tidak asing lagi dengan kata 'Rootkit', bahkan mungkin bahasan yang ingin saya sajikan dibawah ini tentu sudah agak basi. Tapi biarlah, mungkin artikel ini masih bisa berguna bagi anda yang masih awam atau newbie dalam hal IT Security...(seperti penulis sendiri..hehehehe..!!).

Apaan sih 'rootkit' itu ??

Rootkit adalah kumpulan software yang bertujuan untuk menyembunyikan proses, file dan data sistem yang sedang berjalan dari sebuah sistem operasi tempat dia bernaung. Rootkit awalnya berupa aplikasi yang tidak berbahaya, tetapi belakangan ini telah banyak digunakan oleh malware yang ditujukan untuk membantu penyusup menjaga aksi mereka yang ke dalam sistem agar tidak terdeteksi. Rootkit hadir di beragam sistem operasi seperti, Linux, Solaris dan Microsoft Windows. Rootkit ini sering merubah bagian dari sistem operasi dan juga menginstall dirinya sendiri sebagai driver atau modul kernel.


Kata "rootkit" terdengar di telinga publik bermula pada skandal Sony BMG CD Copy Protection, dimana CD yang dibuat Sony BMG music meletakkan sebuah rootkit di PC Microsoft Windows pada saat pengguna memutar CD di komputer mereka. Sony sebelumnya tidak memperingatkan kepada pengguna akan hal ini di dalam CD mereka maupun di dalam kemasannya.

Jadi pada intinya rootkit ini akan dijadikan semacam 'pintu masuk' oleh attacker untuk mengekploitasi system ataupun data yang ada pada komputer yang bersangkutan. Coba anda bayangkan jika yang berhasil disusupi itu adalah komputer server, maka sudah barang tentu si penyerang akan dengan mudah menaklukan semua komputer client yang tersambung dengan server tersebut. Serem kan...???

Terus bagaimana kita bisa mengetahui keberadaan rootkit ini ? Jika anda menggunakan beberapa antivirus seperti Sophos Anti Rootkit, Norton Symantec, McAfee, AVG, Panda, dll yang selalu ter-update secara berkala tentu anda akan sedikit bernafas lega, karena berdasarkan pengalaman saya rootkit ini bisa terdeteksi secara dini. Tapi bagaimana jika anda tidak menggunakan antivirus yang selalu terupdate secara berkala ? Bukannya menakut-nakuti, tapi sebaiknya mulai dari sekarang anda harus mulai waspada terhadap serangan yang mungkin datang dari luar melalui 'backdoor' ini.

Saya menemukan sebuah aplikasi freeware yang bisa mendeteksi keberadaan rootkit ini, yang bisa membantu anda mendeteksi apakah system anda sudah ter-infeksi atau belum. Software ini bernama 'chkrootkit'. Selain bisa menditeksi lebih dari 50 jenis rootkit yang berbeda, sofware ini akan selalu menditeksi interface jaringan dalam metode promiscuous, lastlog files dan wtmp files bisa dimanage, sehingga sangat mudah untuk menganalisis log. (Sudah dicoba dengan software Ubuntu dan sukses). Berminat untuk mendownload-nya, klik disini.

Berikut ini beberapa rootkit yang bisa dideteksi oleh software ini :
01. lrk3, lrk4, lrk5, lrk6 (&var)
02. Solaris rootkit
03. FreeBSD rootkit
04. t0rn (and variants)
05. Ambient's Rootkit (ARK)
06. Ramen Worm
07. rh[67]-shaper
08. RSHA
09. Romanian rootkit
10. RK17
11. Lion Worm
12. Adore Worm 54. Shkit rootkit
13. LPD Worm 55. AjaKit rootkit
14. kenny-rk 56. zaRwT rootkit
15. Adore LKM 57. Madalin rootkit
16. ShitC Worm 58. Fu rootkit
17. Omega Worm 38. Slapper A, B, C and D 59. Kenga3 rootkit
18. Wormkit Worm 39. OpenBSD rk v1 60. ESRK rootkit
19. Maniac-RK 40. Illogic rootkit 61. rootedoor rootkit
20. dsc-rootkit 41. SK rootkit 62. Enye LKM
21. Ducoci rootkit 42. sebek LKM 63. shv5
22. x.c Worm
23. RST.b trojan
24. duarawkz
25. knark LKM
26. Monkit
27. Hidrootkit
28. Bobkit
29. Pizdakit
30. t0rn v8.0
31. Showtee
32. Optickit
33. T.R.K 54.
34. MithRa's Rootkit
35. George
36. SucKIT
37. Scalper
38. Slapper A, B, C and D
39. OpenBSD rk v1
40. Illogic rootkit
41. SK rootkit
42. Sebek LKM
43. Romanian rootkit
44. LOC rootkit
45. shv4 rootkit
46. Aquatica rootkit
47. ZK rootkit
48. 55808.A Worm
49. TC2 Worm
50. Volc rootkit
51. Gold2 rootkit
52. Anonoying rootkit
53. Shkit rootkit
54. AjaKit rootkit
55. zaRwT rootkit
56. Madalin rootkit
57. Fu rootkit
58. Kenga3 rootkit
59. Kenga3 rootkit
60. ESRK rootkit
61. rootedoor rootkit
62. shv5

Setelah di-download cobalah buat sebuah folder sembarang, lalu ekstrak lah file hasil download tadi di folder tersebut, lalu eksekusi-lah beberapa command dibawah ini :
# ./chrootkit (chec Rootkit di root paling awal)
atau
# ./chrootkit -p /mnt/cdrom (Check Rootkit di mount cd-rom)
atau
# ./chrootkit -r /mnt/hda5 (Check Rootkit di mount point area :)

Semoga informasi ini bisa bermanfaat !!

Selengkapnya......

Senin, 05 Mei 2008

Mengurangi Ancaman Keamanan Dari Dalam


Orang dalam merupakan salah satu ancaman bagi sekuriti, dan sebagian besar terjadi setelah mereka berhenti bekerja. Penipuan oleh orang dalam terjadi karena tiga hal kesempatan, kemauan, dan rasionalisasi. Kontrol yang efektif harus memperhatikan ketiga hal tersebut. Berikut ini cara-cara untuk mengontrol dan mengurangi kesempatan mereka untuk menipu Anda.

Aturan Sekuriti TI
Tinjau aturan sekuriti TI mengenai account dan user dengan hak akses administratif, seperti domain administrator, application administrator, dan DBA(Data Base Administrator). Pastikan aturan itu ada dan menerangkan dengan jelas bagaimana akses diminta, justifikasi, dan disetujui, dan pastikan aturan ditinjau secara rutin. Tanpa ini, hanya sedikit dasar manajemen hak akses.

Aturan untuk mengelola hak account belum lengkap tanpa laporan yang berhubungan. Laporan password sering kali mencakup topik seperti kapan password di-update, semua update yang gagal, dan individu mana yang melakukan pekerjaan dengan account bersama.

Aturan harus mempunyai tujuan untuk menghentikan aktivitas user yang jelas-jelas berbahaya. Pastikan semua karyawan tetap/kontrak, dan user lain tahu bahwa mereka bertanggung jawab untuk mengikuti aturan sekuriti TI, praktik, dan panduan relevan yang sesuai dengan peran mereka.

Account dan Akses “Super-user”
Penting untuk mengetahui tingkat ekpos organisasi Anda yang berhubungan dengan akses. Tentukan jumlah account dan user yang mempunyai hak akses khusus. Buat daftar semua account dengan akses yang ditingkatkan ke jaringan, aplikasi, data, dan fungsi administrator. Masukkan semua account komputer (mesin), yang sering kali terlewatkan. Dengan ini, pastikan akses ditinjau dan memang perlu/sesuai. Salah satu cara terbaik adalah dengan meninjau akses secara reguler dan lihat bahwa “pemilik” data dan sistem telah secara jelas disetujui.

Account dan Password Standar
Pastikan semua account administratif di-update sesuai aturan. Jangan ada perangkat yang menggunakan password default. Ada banyak informasi yang tersedia di luar sana mengenai nama account default beserta password default suatu perangkat. Beberapa account dibuat dengan password yang sama dengan nama account. Ini merupakan sasaran empuk. Masa kadaluarsa password juga penting, dan disable beberapa account yang hanya bersifat temporer. Account karyawan kontrak dan konsultan sering kali masih ada setelah mereka tidak bekerja di situ lagi.

Kontrol Akses Password
Kontrol akses password ke account yang mempunyai hak akses administratif. Ini mungkin kedengarannya sudah pasti, tapi berbagi akses ke, dan memberitahu password tidak selalu terkontrol. Catatan offline atau data terbuka, seperti e-mail berisi password, tidak boleh ada. Meskipun password disimpan dalam file yang terenkripsi, itu tetap tidak dianjurkan. Kasus terburuk, password ke file tersebut tidak terkontrol.

Account Service, Alias Account “Mesin”
Account service bisa dijalankan dengan hak akses yang dinaikkan dan digunakan untuk maksud jahat. Account ini biasanya tidak diperuntukkan ke user manusia dan tidak dimasukkan dalam proses penyetujuan atau pengelolaan password konvensional. Account ini lebih mudah disembunyikan dibanding pemantauan akses nonmanusia. Pastikan semua account service hanya mempunyai akses yang diperlukan. Account ini harus ditinjau secara periodik, karena mereka sering kali mempunyai kemampuan super user. Sering kali mereka terlalu banyak account ada, tapi tidak digunakan.

User dan Fungsi Risiko Tinggi
Beberapa organisasi secara aktif memonitor fungsi tertentu di mana risiko perkerjaan lebih tinggi untuk mengidentifiasi perilaku yang “tidak bisa diterima”. Banyak bisnis mempunyai fungsi kritikal, di mana risiko kejahatan lebih tinggi. Sebagai contoh, manajer purchasing mempunyai akses ke data penting yang direncanakan untuk bersaing dengan kompetitor. Pada kasus ini, akses diotorisasi, tapi bisa saja disalahgunakan. Merotasi pekerjaan dan tugas dan memberi waktu libur sering kali menjadi solusi pada bagian dengan risiko tinggi.

Program Sadar Sekuriti
Setiap karyawan atau user bisa menjadi ancaman. Sangat penting untuk mengimplementasikan program sadar sekuriti yang mencakup semua topik di atas dan harus ditegakkan. Banyak solusi sederhana untuk memastikan semua user telah membaca dan menyetujui aturan. Tool untuk melakukannya adalah pesan sign-on yang ditampilkan pada saat login, yang meminta user untuk menyatakan persetujuannya dengan mencentang check-box “diterima”. Kesadaran yang berkelanjutan bisa membantu implementasi sekuriti.

Pemeriksaan Latar Belakang
Ajukan pertanyaan untuk mengetahui perilaku dan sikap yang perlu diwaspadai, seperti:
  • Historis pekerjaan tanyakan alasan meninggalkan pekerjaan, lamanya tidak bekerja.
  • Kejujuran bisa dilihat dari kesesuaian bio data yang ditulis.
  • Masalah karakter/sikap kurangnya hubungan dengan rekan kerja dan/atau atasan.
  • Perilaku seperti frustasi, masalah dengan yang berwajib, curiga atau paranoid, atau ketidakinginan untuk menerima perubahan.
Pencatatan Event
Manajemen event sekuriti menyediakan penggunaan dan aktivitas secara real time. Daftar lengkap dan akurat tentang user dan aktivitas mereka sangat penting untuk analisis insiden dan pengembangan prosedur sekuriti tambahan. Yang menjadi kunci penting adalah metode yang digunakan untuk mendapat-kan akses, tingkat akses, dan aktivitas terdahulu. Supaya catatan memadai, tingkatkan pencatatan penggunaan untuk area dan service yang risikonya lebih tinggi.

Bukti
Manajer harus familiar dengan beragam perangkat penyimpanan yang digunakan dan juga mempunyai tingkat pengetahuan “sidik jari” yang cukup jika ada sesuatu yang mencurigakan. Ini bisa header, data cookie, data penggunaan, data OS tersembunyi, dan seterusnya. Tidak sulit untuk mengambil file rahasia dari sistem perusahaan dan menyimpan mereka ke flash drive, yang bisa disamarkan sebagai pulpen, jam digital, kamera digital, personal digital assistant (PDA), atau telepon selular. Beberapa penyelidik tidak melakukan apapun selain mengumpulkan dan menganalisis informasi dari telepon selular, karena mereka berisi voice mail, pesan teks, file alamat, nomor telepon, dan daftar telepon yang tidak terangkat, diterima, dan dilakukan. Jika ada aktivitas mencurigakan, bukti tersebut harus disimpan dan dijaga sama ada keputusan.

Pengamanan Secara Fisik
Setiap kelas jaringan mengajari model jaringan OSI dan/atau DoD, dan kita semua tahu bahwa semuanya dimulai dari bawah. Hal yang sama juga berlaku pada sekuriti TI, di mana sekuriti fisik merupakan dasar dari keseluruhan pengamanan yang dilakukan. Tidak sedikit perusahaan yang terpesona dengan beragam fitur software sekuriti, tapi melewatkan keamanan fisik. Sekuriti jaringan dimulai dari tingkat fisik. Semua firewall di dunia tidak akan bisa menghentikan penyusup yang bisa mendapatkan akses fisik ke jaringan dan komputer Anda. Kita lihat pengamanan fisik yang harus diimplementasikan, jika Anda belum melakukannya.

Kunci Ruang Server
Sebelum Anda mengunci server, bahkan sebelum Anda menyalakan mereka untuk kali pertama, pastikan pintu ruang server mempunyai kunci yang baik. Tentu saja, kunci terbaik di dunia pun tidak ada gunanya jika tidak digunakan, jadi ada harus ada aturan juga yang mewajibkan untuk mengunci pintu jika tidak ada orang, dan harus disebutkan juga siapa yang mempunyai kunci atau kode untuk masuk. Ruang server merupakan jantung jaringan Anda, dan orang dengan akses fisik ke server, switch, router, kabel, dan perangkat lainnya dalam ruang tersebut, bisa melakukan kerusakan besar.

Lakukan Pengawasan
Mengunci pintu ruang server merupakan langkah pertama yang baik, tapi seseorang bisa membobolnya, atau orang yang berwenang menyalahgunakan otoritasnya. Anda harus tahu siapa yang masuk dan keluar dan kapan. Untuk mengetahuinya, Anda bisa menyediakan buku catatan keluar dan masuk, tapi ini banyak kekurangannya. Orang dengan maksud jahat sudah pasti tidak akan mengisinya.

Solusi yang lebih baik dari buku catatan adalah sistem otentikasi yang dipadukan dengan perangkat pengaman, sehingga diperlukan smart card, token, atau biometric scan untuk membuka ruangan dan dibuat catatan untuk mengidentifi kasi setiap orang yang masuk. Sebagai pelengkap buku catatan atau sistem akses elektronik, Anda bisa menggunakan kamera pengawas supaya bisa melihat orang yang masuk dan keluar.

Kamera pengawas bisa memonitor secara kontinyu, atau mereka bisa menggunakan teknologi pendeteksi gerak supaya mereka hanya merekam ketika ada gerakan manusia. Kamera bahkan bisa mengirim e-mail atau sms ke ponsel untuk memberitahu jika ada gerakan pada waktu yang tidak seharusnya (misalnya setelah jam kerja).

Pastikan Perangkat yang Paling Kritikal Ada dalam Ruangan yang Terkunci
Jangan lupa, bukan hanya server yang khawatirkan. Hacker bisa menghubungkan laptop ke hub/switch dan menggunakan software pengintai untuk menangkap data yang melalui jaringan. Pastikan perangkat jaringan Anda dalam ruangan yang terkunci.

Gunakan Rak Server
Penempatan server dengan rak tidak hanya menghemat ruangan; mereka juga lebih mudah diamankan. Server bisa dikunci dalam lemari rak, di mana lemari tersebut bisa dibaut ke lantai sehigga keseluruhan server dalam lemari rak tidak bisa dipindah, apalagi dicuri.

Jangan Lupakan Workstation
Hacker bisa menggunakan komputer yang terhubung ke jaringan untuk mengakses atau menghapus informasi penting perusahaan Anda. Workstation pada meja kosong atau kantor kosong (misalnya karyawan sedang cuti atau berhenti dari perusahaan) atau pada tempat yang mudah diakses oleh orang luar, misalnya meja resepsionis, sangat rentan.

Putuskan dan/atau pindahkan komputer yang tidak terpakai dan/atau kunci pintu ruangan, termasuk jika karyawan tidak masuk karena sakit misalnya. Jika komputer harus berada di tempat terbuka, yang kadang tidak bisa terpantau, lengkapi dengan smart card atau biometric reader sehingga orang yang tidak berwenang lebih sulit untuk masuk.

Jangan Sampai Penyusup Membuka Casing
Baik server dan workstation harus dilindungi dari pencuri yang bisa membuka casing dan mengambil harddisk. Lebih mudah membawa harddisk dan memasukkannya ke dalam kantong dibanding membawa keseluruhan CPU. Banyak komputer yang dilengkapi dengan kunci casing supaya casing tidak bisa dibuka tanpa kunci. Jika tidak ada, Anda bisa membelinya di toko komputer terdekat.

Lindungi Perangkat Portabel
Laptop dan komputer handheld mempunyai risiko keamanan tersendiri. Orang bisa dengan mudah mencurinya, termasuk semua data yang tersimpan di dalamnya dan juga password jaringan yang mungkin disimpan. Jika karyawan menggunakan laptop di mejanya, mereka harus membawanya jika pergi atau menguncinya ke tempat permanen dengan kabel kunci.

Meskipun ini tidak seratus persen melindungi laptop Anda dari pencuri, tapi sebagian besar dari mereka akan pergi jika sasarannya tidak mudah. Setiap rintangan yang Anda pasang akan mempersulit pencuri.

Handheld bisa dikunci dalam laci atau kotak pengaman atau masukkan saja ke dalam saku dan bawa setiap kali Anda perg Ada juga alarm sensor gerak yang akan memberi peringatan jika portable Anda dipindah. Untuk perangkat portabel yang berisi data penting, lengkapi pengamanan fisik dengan enkrips biometric reader, dan software yang “menelepon rumah” jika laptop yang dicuri terhubung ke Internet.

Simpan Back-up
Mem-back-up data merupakan langkah paling penting dalam pemulihan data, tapi jangan lupa bahwa informasi pada back-up tape, disk, atau disk tersebut bisa dicuri dan digunakan oleh orang luar. Banyak administrator TI yang menyimpan backup tersebut di sebelah server pada ruang server. Namun, paling tidak mereka harus dikunci dalam laci atau kotak pengaman. Idealnya, back-up harus disimpan di tempat lain, dan And harus memastikan mereka aman di tempat tersebut. Jangan lupakan bahwa ada beberapa karyawan yang mem-back-up pekerjaan mereka ke USB key, atau harddisk eksternal. Jika ini diperbolehkan, pastikan ada aturan yang mengharuskan backup dikunci sepanjang waktu.

Disable Drive
Jika tidak mau karyawan meng-copy informasi perusahaan ke removable media, Anda bisa men-disable atau mencabut flopp drive, USB port, atau jalur penghubung perangkat luar lainnya Mencabut kabel saja tidak menghalangi karyawan yang mempunyai pengetahuan teknis. Beberapa perusahaan ada yang melakukan tindakan lebih ekstrim dengan mengisikan lem ke port atau konektor lainnya supaya mereka tidak bisa digunakan Atau Anda bisa memasukkan ke pengunci ke dalam floppy drive pada komputer yang masih memilikinya.

Lindungi Printer
Anda mungkin tidak berpikir bahwa printer bisa mengancam keamanan, tapi banyak printer sekarang yang menyimpan dokumen dalam memory mereka. Jika hacker mencuri printer dan mengakses memori tersebut, ia bisa mencetak dokumen yang baru-baru saja dicetak. Sama seperti server dan workstation yang menyimpan data penting, printer harus diletakkan pada tempat yang aman dan dikunci supaya tidak ada yang bisa mencurinya.

Pertimbangkan juga pengaman fisik terhadap dokumen yang dicetak pada karyawan, terutama hasil cetak yang kurang sempurna dan diletakkan sembarangan di sebelah printer atau dibuang ke dalam tempat sampah. Cara terbaik adalah dengan menerapkan aturan yang mengharuskan supaya dokumen yang tidak perlukan langsung dihancurkan, meskipun tidak berisi informasi rahasia. Ini akan menjadi kebiasaan dan membebaskan user dari tanggung jawab apakah dokumen harus dihancurkan atau tidak. (Dari Berbagai Sumber)

Selengkapnya......

Rabu, 16 April 2008

Dalam Hitungan Detik, Jaringan GSM Jebol


The Box Security Conference (HITBSecConf) Dubai 2008, adalah tentang cracking enkripsi GSM A5/1 dalam hitungan detik. Topik ini dibawakan oleh Skyper, salah seorang anggota kelompok hacking asal Jerman, The Hacker's Choice dan juga mantan editor majalah hacking online bawah-tanah, Phrack.

Sebenarnya, isu cracking enkripsi GSM tersebut hanya salah satu dari sekian banyak sub-bahasan yang disampaikan. Secara umum, Skyper membahas bagaimana aspek pengamanan pada jaringan GSM. Dengan menggunakan peralatan yang sederhana seperti handset Nokia 3310, USRP/GNU Radio, FPGA, dan lain-lainnya, Skyper dan rekan-rekannya, melakukan riset bagaimana aspek keamanan dalam teknologi GSM yang notabene adalah closed source.

Skyper sendiri telah memulai proyek ini dari beberapa tahun silam, namun baru dalam enam bulan terakhir, ia memperoleh hasil yang cukup memuaskan dalam melakukan cracking enkripsi GSM setelah menggunakan perangkat FPGA untuk memproses kinerja brute-forcing yang mengandalkan rainbow tables (hash dari kunci yang sudah dikomputasikan sebelumnya). Semua informasi teknis yang dibahas oleh Skyper telah terdokumentasi pada situs http://wiki.thc.org/gsm dan http://wiki.thc.org/cracking_a5.

Selain membahas hasil riset, Skyper juga memaparkan bahaya-bahaya yang mungkin terjadi di kemudian hari setelah diketahui bahwa enkripsi GSM dapat dibobol dengan mudah. Bahaya ini termasuk membuat pirate GSM operator, man-in-the-middle attack, phone tracking, phone number scanning, free phone calls, dan lain-lain yang semuanya dapat dilakukan dari sisi pengguna.

Jim Geovedi adalah konsultan keamanan komputer di Bellua Asia Pacific. Jim berada di Dubai sebagai pembicara dalam konferensi Hack in The Box 2008 14-17 April 2008. Tulisan lain Jim bisa dilihat di Jim.Geovedi.com (sumber : detik.com)

Cuap-cuap Admin : Di link yang sudah saya kasih diatas, jika di klik anda akan menemukan ilmu yang sangat luar biasa, karena anda akan diajarkan tentang bagaimana teknik hack yang dilakukan, metodologi yang digunakan, juga hardware dan software yang diperlukan. Angkat dua jempol deh buat Mr Skype.

Selengkapnya......

Rabu, 09 April 2008

Lima Alasan Memiliki E-mail Bergerak (Mobile)


Apakah Anda mengalami kejadian menjengkelkan pada saat libur akhir tahun lalu? Bayangkan Anda menjadi orang terakhir yang meninggalkan kantor pada malam hari sebelum liburan. Besoknya, pagi-pagi benar Anda sudah berada di bandara bersama keluarga, siap berangkat berlibur. Dan, terjadilah kejadian menjengkelkan tersebut.

Baru saja menjejakkan kaki di tempat liburan dan anak-anak sudah tak sabar mengajak bermain, tiba-tiba ada panggilan telepon dari relasi bisnis yang memberitahukan bahwa ada e-mail penting yang belum Anda kirim.

Anda pun menepuk kepala dan menyesal setengah mati. Apa daya, Anda sama sekali tidak bisa menjangkau berkas yang harus dikirim. Lagipula, di mana mencari koneksi internet di lokasi liburan yang jauh dari mana-mana. Lebih buruk lagi jika e-mail tersebut berhubungan dengan proyek besar yang telah lama Anda perjuangkan.

Nah, sebelum Anda mengalami mimpi buruk seperti itu lagi, pertimbangkan lima alasan memiliki e-mail bergerak berikut ini.
Pertama, e-mail kini telah menjadi salah satu cara komunikasi yang praktis dan efisien. Anda dapat mengirim berkas penting kepada kolega di mana pun termasuk di belahan bumi lain dalam waktu singkat. Bahkan, perbedaan waktu separuh bumi itu menjadi alasan mengapa kebutuhan e-mail bisa kapan saja termasuk di malam buta saat semua orang telah terlelap.

Kedua, kini banyak perangkat bergerak berupa telepon cerdas (smartphone) yang memiliki kemampuan menerima dan mengirim e-mail. Jawaban Anda sedang tidak berada di kantor makin lama tidak dapat diterima lagi sebagai alasan belum menerima e-mail.
Ketiga, persaingan bisnis dewasa ini menuntut respons yang segera, bahkan bisa dalam hitungan detik. Anda tentu tidak mau mengambil risiko kehilangan peluang bisnis besar hanya karena gagal mengirim atau menerima e-mail, bukan?

Keempat, alasan "nanti akan terlalu banyak e-mail yang masuk" juga tidak perlu lagi karena program-program e-mail tertentu di ponsel cerdas memungkinkan Anda menyaring email-email yang diterima. Selain memberatkan, menerima banyak e-mail saat sedang bergerak (mobile) tentu lebih besar biayanya. Tentukan e-mail dari siapa saja yang ingin Anda terima, atau atur maksimal besar file e-mail yang diterima sehingga tidak terlalu memberatkan.
Kelima, bagi yang hobi bersosialisasi, e-mail bergerak juga dapat menjadi "teman" di kala senggang dengan mengirim dan menerima posting dari berbagai milis.

Semoga 5 alasan ini bisa bermanfaat buat anda.

Selengkapnya......

Senin, 07 April 2008

Situs Penampung Pengakuan Dosa

Bagi seseorang yang beragama Katolik, melakukan suatu pengakuan dosa (confessions) mungkin hal ini sudah tidak aneh lagi. Seseorang yang ingin melakukan pengakuan dosa akan masuk kedalam dalam sebuah ruangan kecil, lalu membuka celah kecil ke sebuah ruangan lainnya yang berisi seorang pastur/pendeta. Selanjutnya orang tersebut mencurahkan segenap isi hati atau kegundahan yang terpendam didalam kalbunya, tampa rasa takut seandainya rahasia terbesar dalam hidupnya itu akan tersebar luas ke umum. (Maaf jika ilustrasi yang saya kemukakan ini salah, karena saya hanya mengilustrasikan adegan yang ada pada sebuah film atau game komputer).

Bagi sebagian orang perasaan bersalah yang terpendam sekian lama akan menimbulkan suatu rasa frustrasi karena semua perasaan tersebut disimpan sendiri. Bahkan pada kasus tertentu, ada yang sampai mengakibatkan penyakit kejiwaan seperti gila atau setidaknya si penderita akan mengalami suatu keadaan stress berat.

Ada solusi menarik yang ditawarkan oleh sebuah situs yang dikelola oleh Harlequin Enterprises. Salah satu penerbit fiksi romantis paling gede di dunia ini telah meluncurkan situs yang didedikasikan bagi mereka yang kepingin mencurahkan guilty pleasure-nya (hasrat terlarang) atau dosa-dosa lainnya secara anonim. Jadi Anda bisa lega karena sudah mengeluarkan semua unek-unek yang selama ini Anda sembunyikan, tapi siapapun yang melihat-lihat situs tersebut dan membaca curhat Anda tidak akan tahu siapa yang menulisnya.

Begitu masuk ke website-nya, Anda bisa langsung mengklik opsi Confessional jika ingin curhat. Di situ ada delapan kategori "dosa" yang bisa Anda pilih sesuai tema rahasia terpendam Anda yakni Lust (nafsu/gairah), Greed(ketamakan), Envy(kecemburuan), Pride(harga diri), Anger(kemarahan), Sloth(kemalasan), Gluttony(rakus), dan Other (lain-lain). Anda juga bisa ikut sumbang suara di Romance Survey yang akan digunakan sebagai bahan acuan oleh pihak Harlequin untuk membuat Romance Report tahunannya yang versi terbarunya siap dirilis pada bulan Januari 2008 nanti.

Laporan romansa dua tahun sebelumnya (2006 dan 2007) juga tersedia di situs ini dan bisa langsung Anda baca dalam format PDF. Anda tertarik untuk mencoba klik saja disini atau anda tinggal meng-klik pada capture gambar halaman depan situs tersebut !

Selengkapnya......

Rabu, 19 Maret 2008

Motherboard Monitor 5.0

Sekedar sharing tentang software yang bisa mendeteksi dan memonitor motherboard. Jika anda mengaktifkan software ini anda bisa memonitor berbagai informasi uptodate dari motherboard yang anda gunakan, seperti :

  • Temperatur / suhu motherboard dan processor.
  • Voltase listrik yang digunakan.
  • Kecepatan putar kipas (fan) baik yang terpasang di CPU, Power Supply, dan Casing.
Sangat cocok buat anda yang mempunyai hobby 'overclocking', karena anda anda bisa memantau performance komputer setelah dilakukan overclock !
Preview software :


Jika anda ingin mencoba software ini ambil disini ! Semoga bermanfaat..!

Selengkapnya......

Minggu, 09 Maret 2008

Flobo Hardisk Repair 'Sang Penyelamat' Hardisk-ku

Hardisk Bad Sector ? Oh..tidak..jika ini terjadi memang bikin senewen ! Saya pernah pernah mengalami hal seperti dan dampaknya lumayan membuat panik juga ! Bagaimana tidak coba bayangkan bila file-file atau dokumen penting anda tiba-tiba tidak bisa di akses dengan berbagai 'error message' yang kadang-kadang justru membingungkan dan membuat panik orang yang mengalami-nya. Apalagi kemudian program aplikasi yang sudah dengan susah payah dibuat, tiba-tiba tidak bisa dijalankan karena ada beberapa listing code atau source code yang hilang sebagian. Yang lebih parahnya lagi sebelum kejadian itu terjadi saya lupa untuk mem-backup isi harddisk yang bad sector itu kedalam media lain. Wah..betul-betul kejadian itu telah membuat fisik dan mental saya terkuras habis, dalam upaya untuk mengembalikan semua data-data yang hilang gara-gara bad sector. Inti-nya ketakutan saya pada saat itu hanya satu, yaitu jika ternyata semua data-data yang hilang tersebut tidak bisa di-recover.

Dulu saya pernah mem-posting tentang masalah hardisk bad sector ini disini. Jika mencoba me-review ulang artikel yang sudah saya buat tadi, beruntung sekali dari hasil analisa saya saat itu, ternyata bahwa harddisk saya tersebut masih dalah kondisi stabil artinya hardisk masih bisa di deteksi oleh mainboard atau kondisi rusak-nya masih pada tahap stadium awal !

Didorong oleh kebutuhan yang mendesak, akhirnya lewat bantuan google saya mencoba mencari beberapa software yang mungkin membantu menyelesaikan masalah yang sedang saya hadapi ini. Ternyata banyak juga yang bisa saya temukan mulai dari yang harus bayar sampai yang gratisan. Akhirnya pilihan saya jatuh pada sebuah software ini yang bernama 'Flobo Hardisk Repair'. Coba lihat capture dari tampilan software ini ! (restricted version).

Setelah saya mencoba meng-installnya dan menjalankan menu "Bad Sector Repair", dan oh... Thanks God ternyata bisa berfungsi sempurna. Tanpa perlu bersusah payah, cukup klik sekali dan selesai sudah masalah yang saya hadapi. Memang secara fisik harddisk yang bad sector ini tidak dapat diperbaiki secara total (setelah di defrag masih ada sedikit bad sector), namun data-data penting berhasil di selamatkan (ini yang jadi fokus utama misi penyelamatan). Terus terang saya belum pernah membandingkan software ini dengan software-software lain-nya yang sejenis, atau mencoba software ini pada kondisi harddisk yang lebih parah, untuk membuktikan kehandalan dari software ini. Tapi satu hal yang pasti software ini hanya bisa berfungsi hanya pada hardisk yang masih bisa terdeteksi oleh mainboard lewat bios.

Selain itu pada software ini disediakan juga menu lain yang berfungsi untuk mengukur kinerja dari performance hardisk. Fungsi-fungsi menu lain tersebut adalah :
  • Speed Test : untuk menguji kecepatan harddisk baik dalam reading maupun writing maupun kecepatan rotasi-nya.
  • HDD Information : untuk mengetahui berbagai informasi dari hardisk (no seri, model, capacity dll).
  • Surface Test : untuk mengecek kondisi fisik dari permukaan plat magnetik hardisk.
  • Media Stability : fungsi-nya mirip seperti defragmented hardisk, agar HD lebih stabil.
  • Contoller Test : untuk menguji fungsi rotasi, mikroprosesor, re-kalibrasi, spin up dll.
Buat anda yang mau menguji dan mencoba keandalan software ini, download dan klik saja disini. Semoga bisa bermanfaat.

Selengkapnya......

Senin, 03 Maret 2008

Browsing Email Yahoo dan Gmail Secara Cepat !

Lagi mumet & bingung musti nulis apa ya..! Bener-bener lagi engga ada ide nih..! Ya udah ini aja dulu..deh..sekedar bagi-bagi ilmu ecek-ecek...!

Bagi temen-temen yang kebetulan punya koneksi internet terbatas (dial-up atau pake quota) saya punya tips and tricks untuk membuka atau browsing Email di Yahoo dan Gmail secara cepat dan tepat.

Pada address bar langsung aja ketikkan :
http://m.yahoo.com ............untuk Yahoo
http://m.gmail.com ............untuk gmail

Garing banget ya..! Pasti udah banyak yang tau..! Tapi biarin deh..kali aja bisa bermanfaat buat yang belum tau..!

Selengkapnya......

Minggu, 17 Februari 2008

Virus 'Bandot' Bunuh 'Riyani Jangkaru' di Hari Valentine

(Screenshoot Virus Happy Valentine's Day)

"Happy Valentine's Day Bandot Falling In Love ... Selamat Hari VALENTINE ya...." Jangan geer dulu kalau ada pesan tersebut di pojok kanan bawah komputer Anda karena itu adalah pesan yang disebarkan virus Bandot / VBWorm.NTH yang merajalela di hari Valentine.

Pengguna komputer perlu mewaspadainya meskipun hanya mengganggu dan tak akan sampai melumpuhkan sistem komputer.

Seperti dilaporkan Vaksincom, perusahaan antivirus lokal yang berbasis di Jakarta, virus disebarkan dengan file bernama KupuMalam.exe atau kupu-k~1.exe. Jadi, waspadalah dengan flash disc yang masuk ke komputer Anda karena akan menjadi media paling mudah dipakai untuk menyebar.

Secara umum virus ini tidaklah berbahaya, ia hanya menampilkan pesan yang mengganggu. Komputer yang terinfeksi akan menampilkan tanda ada hardware baru yang sudah terinstal dan siap digunakan pada tray menu. Kemudian muncullah pesan tersebut secara berulang-ulang selama seharian.

Selain menampilkan pesan di hari Valentine, virus yang kecentilan ini juga menampilkan pesan pada tanggal 17 Agustus, 25 Desember, 1 Januari, dan 24 April. Di luar tanggal tersebut, virus ini akan memunculkan pesan bahwa terdapat Hardware yang baru terinstal dan siap digunakan.

Kalau ketiga tanggal pertama adalah hari Kemerdekaan, Natal, dan Tahun Baru, bagaimana dengan tanggal 24 April. Tanggal tersebut ternyata bukan hari besar biasa, melainkan hari Ulang Tahun si pembuat virus. Ampun deh!

Virus ini juga berusaha mengindikasikan seolah-olah berasal dari salah satu Universitas di Jakarta. Sebab, jika file tersebut ditampilkan secara tile (View – tiles) akan muncul tulisan Universitas Budi Luhur. Benarkah dari sana, tanya saja si pembuat virus.

Uniknya, VBWorm.NTH akan berusaha mematikan virus lokal lainnya. Kali ini yang menjadi targetnya adalah virus W32/Pesin.A dan Tabaru (Riyani_Jangkaru).

Ciri utama virus tersebut adalah mengunakan icon Visual Basic, berukuran 88 KB, Type File "Application". Pada saat menjalankan regedit, maka akan muncul program Windows Media Player begitupun saat menjalankan CMD/Command. Muncul satu shortcut jika klik kanan pada folder/drive dengan nama bandot. Muncul pesan pada tray menu. Pesan ini akan berubah-ubah sesuai dengan waktu yang telah ditentukan.

Walapun virus ini akan blok regedit/cmd dan Folder Options tetapi sebenarnya tidaklah terlalu sulit untuk mematikan proses virus tersebut. Dengan bantuan tools pihak dari ketiga seperti process explorer atau currproses Anda sudah dapat mematikan proses virus kemudian menghapus file induk virus tersebut.

Source: Kompas.com

Selengkapnya......

Selasa, 12 Februari 2008

Nonton TV Lokal via Online

Wah makin asyik aja dunia IT kita sekarang ini. Dulu jika kita ingin menonton televisi di komputer, kita harus membeli dan memasang TV Tuner dulu di komputer kita. Buat yang sudah mengerti tentang bagaimana cara instalasi TV Tuner di komputer kaya-nya tidak akan ada masalah. Tapi buat yang masih awam bagaimana dong ? Memang sih kita bisa minta bantuan teknisi dari toko yang menjual alat tersebut. Tapi kita harus rela 'menenteng' komputer kita ke toko yang bersangkutan. Kalo tokonya jauh ? Wah repot dong..capeee dehhh..! Terus gimana solusinya..!

Engga usah khawatir ! Saat ini sudah ada sebuah situs yang menyediakan saluran TV lokal secara online ! Stasiun TV yang sudah tersedia antara lain Jak TV, RCTI, SCTV, Trans 7, Metro TV, Trans TV, dan Indosiar. Apa yang harus anda persiapkan agar bisa nonton ?

  • Komputer anda bisa terhubung dengan internet. Sebaiknya menggunakan koneksi broadband paket unlimited, jadi tidak terbebani dengan kuota pemakaian. Koneksi dial up juga bisa digunakan cuman kalo koneksi-nya lambat tayangan televisi-nya jadi tersendat-sendat.
  • Browser Internet (Mozilla Firefox, Opera, Internet Explorer) yang sudah terintegrasi dengan program adobe flash player minimal versi 9.0.
  • Speaker atau headphone.
  • TV Tuner ? engga perlu tuh..hehehehe..!
Nih saya kasih contoh hasil capture dari TV Lokal Online tersebut.

Sudah engga sabar pengen nyoba..! klik di tulisan sebelah : TV Lokal

Selengkapnya......

Senin, 11 Februari 2008

Sharing Koleksi Software Folder/File Lock atau Hide

Jika anda ingin melindungi folder atau file rahasia agar tidak bisa diketahui isi-nya oleh orang lain, anda bisa memilih salah satu dari software-software di bawah ini. Koleksi software ini selain koleksi pribadi juga ada beberapa software sumbangan dari beberapa rekan saya. Sorry komen-nya kepanjangan..silahkan lihat dan download jika anda berminat..! Maaf feature dari software-software tersebut masih ditulis dalam Bahasa Inggris, biar lebih akurat informasi-nya..!

Folder Lock v5.75

Folder Lock is fast file-security software that can password-protect, lock, hide, and encrypt any number of files, folders, drives, pictures, and documents in seconds. Locked files are undeletable, unrenamable, unmovable, hidden, and inaccessible. You can lock, scramble, or encrypt depending on speed and security. Folder Lock is fully portable, so you can protect your files on USB flash drives, disks, CD-RWs, notebooks, and hard disks, and it doesnt require installation on another PC. Folder Lock protects files in Windows, DOS, and Safe modes, even when you change your OS or boot from a disk. Folder Lock doesnt let you delete its own program folder, and it cant be uninstalled without the correct password. Additional options include Stealth Mode, Hacker Attempt Monitoring, Shred files, AutoLock, Auto Shutdown PC, Lock your PC, Erase PC tracks, 256-bit Blowfish Encryption and Context Menu in Explorer.

download link : klik utama atau mirror link-nya di mirror

LockFolder XP 3.6
Lock Folder XP is a new security tool that lets you lock your files, folders, and drives with your personal password. Locking folders, files, and drives also effectively protects you from malicious programs, such as viruses, worms, and trojans. Locking files, folders, and drives is the best way to guarantee that nobody accidentally or intentionally gets access to your financial, health, private, and confidential information.
Features:
  • Ability to hide files, folders, or drives from all other users (including the administrator).
  • Password protection for files, folders, and drives.
  • Unlimited number of objects to protect.
  • Access restrictions on your data against local network users as well as Internet users.
  • Ability to lock your Windows desktop so that users cannot delete, add, or modify the shortcuts and icons on your desktop.
  • Password-protected start of Lock Folder XP.
  • Ability to managing program from tray.
  • Windows Explorer commands for instant folder hiding.
  • Automatic protection activation after a set idle time.
  • High-level protection.
  • High performance rates.
  • Multilingual interface.
Support of FAT, FAT32, and NTFS systems.
Note: Lock Folder XP does not change the file structure of the data, does not move the protected data, and does not change Windows system files. You cannot lose your files.

download link : klik utama atau mirror link-nya di mirror1,mirror2,mirror3

MySecretFolder XP v4.31
MySecretFolder™ is a powerful yet easy to use Windows program that you can use to hide your private folder (and the files it contains) from other users of your computer, or to lock the folder with a password.
What you can do with MySecretFolder:
Hide folder, make it invisible until a valid password is entered;
Password-protect folder, allow only authorized users to open it;
Operate in the stealth mode, invisibly to other users;
Quick access to the protected folder via a hot key, etc;
Unlike the built-in security of Windows XP, MySecretFolder does not require your hard drive
to be NTFS-formatted: MySecretFolder can protect a folder on both FAT/TAF32 and NTFS disks
download link : klik utama atau mirror link-nya di mirror1,mirror2

FolderCloak.v2.5-Lz0 [1,315 KB]
Main Features in FolderCloak
NTFS, FAT32, FAT file systems are supported, Hide folders from viewing, accessing, searching and deleting, No one can access hidden files unless they are unhidden by FolderCloak, Invisibility of hidden files and folders over the network, Fully compatible with Windows 2000, XP and 2003. All hidden items will stay invisible in Safe Mode, Password-protected start of FolderCloak. FolderCloak does not change the folder structure, does not move the protected folder, and does not change Windows system files. You can not lose your files.
download link : klik utama atau mirror link-nya di mirror

Tropical Software PC Security v6.4
PC Security™ is the ultimate computer security system offering File Lock, Folder Lock, System Lock, Shortcut/Program Lock, Explorer Control, Context Menu, Restricted System, Window Lock, Intruder Detection with Alarm, Import and Export PC Security settings, Flexible and complete password protection, and Drag and Drop support.
Other Features:
  • Lock Scheduler
  • Security on/off feature
  • Import and Export PC Security settings
  • Flexible and complete password protection
  • Drag and Drop support
  • Fast email delivery.
Download Link klik di utama

Folder Guard Professional 7.91
Folder Guard® is a powerful computer security software that you can use to control access to files, folders, and other Windows resources, such as Control Panel, Start Menu, and so on. You can use Folder Guard to lock your personal files and folders with passwords, to stop other users from peeking into your records. You can even completely hide your private folders from virtually all applications, and such folders would remain invisible until you enter a valid password. You can also protect sensitive system files from modification or destruction, disable access to the removable drives, restrict access to Control Panel, and more.


download link : klik utama atau mirror link-nya di mirror

Oke jika anda berminat tinggal download saja sudah di 'jamu' kok..! Sebagai bahan informasi ukuran file yang akan anda download berkisar antara 1 MB s/d 5,9 MB dalam bentuk file terkompresi zip (unzip dengan winzip) dan rar (unzip dengan winrar). Semoga bermanfaat !

Selengkapnya......

Minggu, 10 Februari 2008

Membuat Background di Flashdisk atau Removal Disk

Flashdisk atau removal disk pada saat ini sudah menjadi sesuatu yang 'wajib' dimiliki oleh kita semua sebagai alat untuk menyimpan data-data penting. Apalagi jika kita sering mobile dari suatu tempat ke tempat lain, tentu akan lebih mudah dan aman jika menyimpan data yang kita butuhkan di media penyimpan seperti ini.

Tapi pernahkah terpikirkan oleh anda untuk memberikan sedikit 'sentuhan unik' pada flashdisk atau removal disk anda sehingga ketika media ini di colokkan ke komputer anda bisa melihat wajah anda terpampang ? Tentu menarik bukan, apalagi jika flashdisk/removal disk yang sudah anda 'modif' ini anda tunjukkan di depan rekan-rekan anda yang lain ! Wah dijamin keren punya tuh..!

Ikuti trik dari saya berikut ini :

Sebelum memulai trik ini sediakan terlebih dahulu 1 buah file gambar (photo anda sendiri lebih sip..!) ber-ekstension .jpg, contoh : hendy.jpg. Resolusi pixel untuk gambar background ini bebas namun usahakan agar tidak terlalu menyita kapasitas flashdisk/removal disk anda. Hasil yang akan didapat berbeda-beda tergantung resolusi monitor yang digunakan. Lalu sediakan juga satu buah icon gambar ber-ekstension .png, contoh hen.png. Jika anda mau membuat terlebih dahulu icon tersebut sesuai dengan selera anda, coba download program pembuat icon itu di sini. Ingat dan usahakan icon yang anda telah anda buat mempunyai ukuran 32×32 pixel.

Trik ini menggunakan 2 file sebagai aplikasinya, yaitu file desktop.ini dan autorun.inf
1.desktop.ini
  • Buatlah satu buah folder di dalam flashdisk atau removal disk anda, dengan nama "file"
  • Lalu copykan dua buah file yang sudah saya sebutkan diatas tadi kedalam folder yang sudah anda buat.
  • Buka program notepad di komputer anda
  • Lalu ketik kode script berikut ini : (tips copy paste saja..!)
[ExtShellFolderViews]
{BE098140-A513-11D0-A3A4-00C04FD706EC}={BE098140-A513-11D0-A3A4-00C04FD706EC}
[{BE098140-A513-11D0-A3A4-00C04FD706EC}]
Attributes=1
IconArea_Image=file\hendy.jpg
IconArea_Text=0×00FFFFFF

Coba lihat bagian script ini :
IconArea_Image=file\hendy.jpg
Gantilah bagian yang berwarna biru tersebut dengan nama folder yang sudah kita buat dan gantilah nama file-nya sesuai dengan nama file yang sudah anda copy-kan sebelumnya.

Perhatikan bagian script ini juga :
IconArea_Text=0×00FFFFFF
Enam digit terkahir yang sengaja diberi warna biru adalah kode hex untuk warna yang bisa kita rubah-rubah. Kali ini saya memilih kode hex untuk warna putih. Jika anda ingin merubah warna menjadi warna lain coba pelajari dan klik disini !

  • Jika sudah selesai, Save as dengan memilih save as type “all files” dan beri nama desktop.ini (simpan didalam flashdisk atau removal disk anda dan jangan anda simpan file ini didalam folder apapun).
2.autorun.inf
  • Buka lagi program notepad
  • Lalu copy paste kode script beikut ini
[Autorun]
Icon=File/hen.png
  • Gantilah nama folder dan nama file-nya sesuai dengan yang sudah saya instruksikan diatas.
  • Jika sudah selesai, Save as dengan memilih save as type “all files” dan beri nama autorun.inf (simpan didalam flashdisk atau removal disk anda dan jangan anda simpan file ini didalam folder apapun).
Nah segitu saja kok tips dari saya. Silahkan anda mencoba mencolokkan flashdisk/removal disk anda dan lihat apa yang terjadi ! Hasilnya kira-kira seperti ini :

Selengkapnya......

Jumat, 08 Februari 2008

Tips Mematikan Virus ‘Flu Burung’ Secara Mandiri Dengan Bantuan Kode Script

Jika anda pernah melihat sebuah film science fiction yang berhubungan dengan IT dimana dalam salah satu adegan film tersebut memperlihatkan bagaimana seorang ahli komputer sedang berusaha mematikan serangan virus atau ‘penyusup’ yang meng-intervensi komputer miliknya dengan cara menuliskan beberapa kode script tertentu. Dengan canggihnya dia mampu mem-blok serbuan dari luar tersebut, cukup dengan menulis beberapa kode script yang bagi kita sebagai orang awam cukup membingungkan. Apa bener bisa dilakukan dengan cara seperti itu, atau cuman rekaan saja ? Atau mungkin anda kemudian berkhayal seandainya bisa seperti itu, wah...betapa keren-nya !

Memang tidak bisa dilakukan se-dramatisir seperti dalam adegan film itu. Tapi hal seperti itu sangat mungkin bisa dilakukan. Semua itu tergantung pada sejauh mana tingkat kemampuan dan penguasaan seseorang dalam penulisan kode script dengan bantuan program tertentu pula. Sebagai contoh jika anda cukup piawai dalam menulis dan merancang kode script yang berbasis Visual Basic atau Borland Delphi, saya jamin anda bisa melakukan hal tersebut diatas, karena banyak sekali virus-virus yang beredar saat ini dikembangkan dengan menggunakan kode script yang berbasis dari Visual Basic atau Borland Delphi. Mengenai tingkat keberhasilan anda dalam menaklukan kode-kode jahat tersebut, semua tergantung kepada tingkat pengetahuan, pengalaman, dan kepintaran anda sendiri, dan tidak cukup hanya bermodal kemampuan menulis script. Kalo meminjam istilah teh Hetty Koes Endang “Kita jangan pernah cepat puas dan harus tetap …Belajar…Belajar..dan Belajar…!”

Berkaitan dengan judul diatas mari kita mencoba belajar bagaimana mematikan aktivitas sebuah virus tertentu dengan bantuan sebuah script khusus. Tips yang akan saya kemukan disini adalah cara untuk mematikan sebuah virus yang bernama Flu Burung atau dengan nama lain W32/Gnurbulf.A (coba anda baca secara terbalik hurup yang beri tanda biru). Informasi tentang virus ini coba klik disini saja. Memang tips yang saya kemukakan ini agak sedikit 'menyusahkan' bagi orang yang awam banget, karena pasti akan lebih mudah menyingkirkan virus tersebut menggunakan anti virus yang canggih yang saat ini banyak beredar. Tapi bagi anda mau sedikit bersusah payah dan sedikit mau 'belajar' sebaiknya ikuti tips dibawah ini. Tips ini saya fokuskan jika anda menggunakan Operating System Windows XP, tapi bisa juga sih jika anda menggunakan operating sistem sejenis bikinan MS versi sebelumnya dan bukan OS Open Source, namun anda harus sedikit kreatif untuk mengikuti tahapan-tahapan tips berikut ini.

  • Putuskan terlebih dahulu komputer anda dengan komputer yang lain (jika komputer anda berada dalam sebuah jaringan LAN), dengan mencabut kabel jaringan yang terhubung di komputer anda.
  • Matikan [system restore] untuk sementara selama proses pembersihan, cara-nya klik kanan icon My Computer lalu klik Properties. Selanjutnya klik tab System Restore dan beri centang pada kotak Turn off system restore on all drives..lalu klik tombol Ok. lalu klik Yes jika muncul kotak pesan yang menanyakan apakah anda ingin mematikan sementara system restore.
  • Restart komputer anda dan tekan tombol F4 dan F5 (ada beberapa PC atau laptop yang mengharuskan anda menekan tombol F8). Langkah ini agar OS dijalankan pada mode Safe Mode. Jadi anda harus memilih Safe Mode sebelum melakukan proses pembersihan virus.
  • Lalu matikan proses virus yang aktif di memory dengan cara mengaktifkan Task Manager (Tekan secara bersamaan tombol Ctrl+Alt+Delete), lalu cari beberapa proses yang mempunyai icon tengkorak manusia. Lalu klik End Task. Atau coba gunakan tools lain pengganti task manager seperti Procexp (Process Explorer), yang anda bisa download disini. Coba pelajari saja cara untuk menghentikan sebuah proses dengan menggunakan tools tersebut. Tools ini berguna juga untuk mengetahui proses apa saja yang sedang aktif di Operating System komputer anda.
  • Lalu buka program notepad anda dan copy paste script dibawah ini. Script dibawah ini isinya adalah upaya untuk menghapus beberapa file jahat yg berextension .exe dari registry komputer anda secara otomatis.

[Version]
Signature="$Chicago$"
Provider=Vaksincom

[DefaultInstall]
AddReg=UnhookRegKey
DelReg=del

[UnhookRegKey]
HKLM, Software>CLASSES>batfile>shell>open>command,,,"[..]"%1"[..] %*"
HKLM, Software>CLASSES>comfile>shell>open>command,,,"[..]"%1"[..] %*"
HKLM, Software>CLASSES>exefile>shell>open>command,,,"[..]"%1"[..] %*"
HKLM, Software>CLASSES>piffile>shell>open>command,,,"[..]"%1"[..] %*"
HKLM, Software>CLASSES>regfile>shell>open>command,,,"reg edit.exe "%1"[..]
HKLM, Software>CLASSES>scrfile>shell>open>command,,,"[..]"%1"[..] %*"
HKLM, SOFTWARE>Microsoft>Windows NT>CurrentVersion>Winlogon, Shell,0,
"Explorer.exe"


[del]
HKCU,
Software>Microsoft>Windows>CurrentVersion>Policies >System,DisableRegistryTools
HKLM, Software>Microsoft>Windows>CurrentVersion>Run,Bala s Dendam!!!.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,Pemb alasan.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,Reve nge.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,The Revengeration.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,Reve nge Has Come!.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,Time To Payback!!.exe
HKCU, Software>Microsoft>Windows>CurrentVersion>Run,Bala s Dendam!!!.exe
HKCU, Software>Microsoft>Windows>CurrentVersion>Run,Pemb alasan.exe
HKCU, Software>Microsoft>Windows>CurrentVersion>Run,Reve nge.exe
HKCU, Software>Microsoft>Windows>CurrentVersion>Run,The Revengeration.exe
HKCU, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,Reve nge Has Come!.exe
HKCU, SOFTWARE>Microsoft>Windows>CurrentVersion>Run,Time To Payback!!.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>RunOnce, Revenge Has
Come!.exe
HKLM, SOFTWARE>Microsoft>Windows>CurrentVersion>RunOnce, Revenge.exe

  • Simpan script diatas dengan nama repair.inf
  • Lalu gunakan Windows Explorer untuk mengintall file yang sudah anda buat ini dengan cara meng-klik kanan pada file tersebut dan klik install.
  • Langkah berikutnya adalah menghapus sisa-sisa file bikinan virus tersebut. Gunakan fasilitas search di Windows saja dengan kriteria pencarian : ukuran file 93 kb, icon berbentuk tengkorak manusia, dan file type Aplication. (File ini sebetulnya dibuat dengan program Borland Delphi).
Selesai sudah tips dari saya, dan silahkan anda praktekan jika komputer anda terserang virus tersebut diatas. Atau jika anda mempunyai komputer nganggur dan mau sedikit ekstrim coba masukkan sendiri virus tersebut kedalam komputer tersebut (tinggal di googling banyak kok sample virusnya), setelah itu praktekkan tips dari saya tadi. Untuk belajar memang butuh resiko, kalo engga dicoba sampai kapanpun anda tidak pernah bisa. Saya juga sebelumnya belajar dengan cara seperti ini dan memang harus siap dengan segala resikonya. Tapi pada akhirnya saya sampai pada suatu kesimpulan "teori itu tidak ada gunanya jika tidak dipraktekan", jadi saya menempuh suatu resiko untuk menemukan suatu kebenaran atas suatu teori.

Tapi saya juga menyarankan jangan lakukan cara belajar seperti saya diatas, pada komputer kerja anda, kalo gagal bisa berabe..!! hehehehe..!

Semoga tips dari saya ini bisa bermanfaat.

Selengkapnya......

Rabu, 06 Februari 2008

Varian Virus Dengan Extension .SCR

Saat ini virus dengan jenis varian ini luar biasa berkembang pesat. Mungkin jika di deskripsikan secara kasar perkembangan nya setara dengan perkembangan software open source. Karena dari 'script' yang hampir sama kemudian berkembang menjadi beberapa 'thread' yang berbeda. Kalo ada yang bertanya 'script' atau 'thread' yang mana yang duluan ? Walohualam....sampai dengan detik ini saya belum mempunyai data yang akurat.

Ada beberapa nama virus jenis ini yang lumayan ngetop akhir-akhir ini (dari hasil pengamatan saya selama mengikuti beberapa forum komunitas IT), yaitu diantaranya : FLu Burung (H5N1), Latifah, Mr Coolface, My Prince, Nahital, Harpot.A. Dua nama terakhir terdeteksi sebagai virus lokal alias dikembangkan oleh 'virus maker' dari dalam negeri sendiri.

Untuk ngebahas semua nama virus diatas, rasanya terlalu berat. Selain karena dikembangkan oleh 'virus maker' yang berbeda sehingga mempunyai ciri atau karakteristik 'serangan' yang berbeda pula (tergantung dari motivasi dia pada saat mengembangkan virus). Saya memilih untuk membahas virus yang menamakan diri FLu Burung atau H5N1. Dari nama-nya mirip dengan nama virus ganas yang menyerang tubuh manusia lewat unggas.

Apa ciri-ciri dari virus Flu_Burung?
Virus yang memiliki icon mirip seperti Microsoft Word ini memiliki ukuran tubuh sebesar 46.592 bytes. Di-compress menggunakan tool executable compressor ASPack. Seperti kebanyakan virus-virus lokal lainnya, virus ini diprogram menggunakan bahasa favorit para virus maker yakni Visual Basic. Virus ini juga menggunakan sedikit teknik enkripsi. Pada resource yang ada di tubuh virus ini terdapat icon-icon Ms. Word dan version information yang dibuat sedemikian rupa agar mirip dengan aplikasi Ms. Word yang tentunya agar user tidak curiga. Selain iu juga terdapat resource dengan nama FLU_BURUNG, yang setelah di-unpack resource ini berupa text biasa yang merupakan pesan dari pembuat virus. Pada dokumen Ms. Word yang terinfeksi, extension-nya berupa .scr yang secara default merupakan extension untuk file Screen Saver.

Bagimana ia menginfeksi?
Pada saat kali pertama aktif, yang dilakukannya adalah memeriksa apakah sistem tersebut sudah pernah diinfeksi? Apabila belum, maka ia akan menginfeksinya. Cara yang dilakukannya cukup unik, yakni memeriksa apakah pada direktori Recycle Bin sudah terdapat “agen” dari sang virus, kalau belum dengan senang hati ia akan segera men-copy-kan tubuh asli dari sang virus ke direktori Recycle Bin tersebut yang secara default direktori tersebut sebenarnya bernama Recycled dan biasanya akan terdapat pada setiap drive. Nama file induk yang digunakan pun mirip sekali dengan nama-nama process atau service penting dari Windows yakni CTFMON.EXE, SMSS.EXE, SPOOLSV.EXE, dan SVCHOST.EXE. Apabila dilihat menggunakan hex editor, data mengenai nama-nama file induk-nya tidak dapat dibaca dengan mudah begitu saja, karena seperti yang penulis bilang di awal, virus ini menggunakan sedikit teknik enkripsi. Hal ini juga berlaku bagi beberapa string lain seperti letak key, section, ataupun item di registry yang ia rubah. Lalu setelah file induk berhasil ditanamkan pada sistem tersebut, ia akan merubah registry yang salah satunya terletak pada HKEY_CURRENT_USER, SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\Shell dengan maksud merubah nilai dari item Shell agar virus tersebut dapat aktif otomatis pada saat memulai Windows. Selain itu, pada direktori Temp milik Windows juga terdapat pesan dari pembuat virus.

Teknik Enkripsi
Karena sebelumnya ragu terhadap beberapa string aneh yang terdapat pada tubuh virus ini. Apalagi bagi yang telah berpengalaman di bidang menganalisa virus dan cryptography. Dan ditambah juga dengan tidak adanya string-string yang menyangkut nama-nama file induk virus, registry yang dirubah, dan lain sebagainya pada tubuh virus tersebut, seperti yang telah dikatakan di awal. Disinilah awal kecurigaan bahwa kemungkinan string aneh tersebut merupakan hasil enkripsi. Akhirnya dengan bermodalkan salah satu string yang terdapat di tubuh virus tersebut “MS\fI\Y\UN”, ketemulah engkripsi yang digunakan. Yakni hanya memundurkan setiap karakter ASCII sebanyak 7 karakter. Dan dengan membuat program sederhana yang akan men-dekripsikan seluruh string yang ter-enkripsi, maka didapatkan hasil bahwa string “MS\fI\Y\UN” adalah “FLU_BURUNG”.

Infeksi file DOC
Sebenarnya banyak hal menarik yang dilakukan oleh virus ini. Yakni salah satunya lagi yang ia lakukan adalah dengan menginfeksi setiap document Ms. Word yang baru saja dibuka. Seperti yang kita ketahui bahwa apabila kita membuka suatu dokumen, entah itu file txt, rtf, doc, ataupun yang lainnya maka windows menyimpan history atau recent document mengenai file apa saja yang pernah dibuka. Anda dapat dengan mudah melihatnya dengan meng-klik “Start>Documents”. Dan itulah yang dilakukan oleh virus ini, ia akan mendapatakan direktori asli yang menyimpan informasi recent document, yang secara default terletak pada direktori “\Documents and Settings\%UserName%\Recent” lalu membaca isi dari direktori tersebut, apabila terdapat link yang mengarah ke file .doc maka dengan segera virus ini akan menginfeksikannya. Teknik infeksi yang digunakan adalah dengan cara menambahkan file dokumen yang akan di-infeksikannya kebagian akhir dari tubuh aslinya, dan menggunakan nama yang hampir mirip dengan aslinya, yang membedakan hanya ektensionnya yakni .scr. Sementara dokumen yang asli disembunyikannya dengan memberikan attribut hidden.

Jelas saja apabila file yang sudah terinfeksi virus tersebut Anda coba buka paksa dengan Ms. Word maka tidak akan bisa, karena formatnya berbeda, bukan lagi file Ms. Word tapi Executable. Tapi kalau Anda double-click file yang terinfeksi tersebut, dokumen tersebut dapat terbuka dengan baik. Sebenarnya cara kerjanya cukup sederhana, yakni dokumen yang terinfeksi tersebut pada saat dijalankan, virusnya yang terlebih dahulu di eksekusi, lalu setelah berhasil dia akan mencoba men-drop data yang ada di akhir tubuhnya pada direktori tersebut, yang dalam hal ini adalah data Ms. Word kita. Lalu menjalankan data yang berhasil di-extract dari dalam tubuhnya itu.

Selain itu, tubuh virus yang asli juga memiliki nilai hashing yang berbeda-beda, karena setiap ia membuat duplikat dari dirinya, ia akan meng-generate random number sebanyak 4 bytes yang ia taruh di akhir tubuh aslinya.

Merubah registry
Karena extension file yang digunakan pada saat menginfeksi file adalah .scr, jadi virus melakukan banyak perubahan untuk extension ini di registry, tujuannya jelas untuk menyamarkan kehadirannya, agar user tidak curiga. Seperti type information dari yang dirubah dari “Screen Saver” menjadi “Microsoft Word Document”. Key yang banyak dilakukan perubahan pada “HKEY_CLASSES_ROOT\scrfile\”.

Tidak seperti virus lainnya yang selalu men-disable Folder Options, pada virus ini hal tersebut tidak dilakukannya, namun yang ia lakukan adalah men-set default UncheckedValue untuk HideFileExt dan SupperHidden, jadi walaupun kita mencoba masuk ke Folder Options untuk merubah settingannya, tidak akan berpengaruh apa-apa. Karena tetap saja Windows tidak menampilkan extension dan file dengan attribut hidden. Selain itu pada key “HKEY_CLASSES_ROOT\*” virus ini juga melakukan beberapa perubahan pada item QuickTip, TileInfo, dan InfoTip.

Stay resident in memory
Pada saat virus aktif maka ia akan bersemayam di memory, memonitor aksi yang dilakukan oleh user. Di memory, virus ini memiliki 3 process atau lebih, dengan nama yang sama seperti file induknya. Apabila ada yang mencoba untuk membunuh process-nya, dengan sigap ia kan memanggil kembali process yang telah di-kill tersebut. Hal tersebut juga berlaku untuk item autostart virus di registry. Otomatis akan di-create apabila ada yang mencoba menghapusnya. Dan tugas virus yang lebih penting lainnya adalah memonitor folder “Recent Documents”, apabila terdapat dokumen yang baru dibuka, maka akan langsung diinfeksi.

Membasmi Flu_Burung
Untuk dapat mematikan virus ini sebenarnya bisa saja dengan me-rename file runtime library milik VB yakni MSVBVM60.DLL, tapi yang agak sulit adalah men-disinfeksikan file dokumen yang telah terinfeksi oleh virus Flu_Burung ini. Maka dari itu, apabila komputer Anda terinfeksi oleh virus ini, silahkan Anda menggunakan versi PCMAV versi terbaru saja. Download klik disini.
Atau jika anda ingin mencoba dengan teknik lain, saya sudah memposting cara menghilangkan virus ini, baca disini.
Kalo saya sendiri saat ini menggunakan antivirus Norton Antivirus 2007 (yang selalu terupdate setiap saat, dan alhamdulilah sampai dengan saat ini aman-aman saja). "Antivirus versi 'jamu' juga bisa kok, asal anda berhasil mem-'bobok'nya sehingga bisa terupdate setiap saat dari sumbernya". Tapi akibat dari 'pembobokan' ini resiko-nya tanggung sendiri ya..! hehehehe..!

Tapi intinya berhati-hatilah anda mulai dari sekarang, karena virus ini bisa menyebar selain melalui email attachment, juga beberapa bisa menular melalui berbagai media penyimpanan seperti harddisk, removal disk, disket, flash disk dll. Ada beberapa tips yang bisa saya diberikan yaitu :
  • Update terus secara berkala anti virus anda. Sudah banyak kok anti virus terkenal seperti NOD32, Bit Defender, Norton(Symantec), Mc Afee, PCMAV, yang berhasil menaklukan virus jenis ini.
  • Jangan lupa untuk terus menerus mengaktifkan status protection dari Antivirus yang ada gunakan. (Allways On).
  • Menjadwalkan secara berkala agar Antivirus anda melakukan scanning otomatis terhadap seluruh sistem operasi anda.
  • Jika anda menerima email dari beberapa nama yang asing bagi anda jangan pernah anda mencoba membukanya, apalagi disertai dengan attachment file yang aneh dan bikin penasaran, biasa-nya berakhiran .scr, .jpg, langsung delete saja dari pada komputer anda terinpeksi.
  • Jangan pernah mengcopy sesuatu ke dalam disket, flashdisk dll dari komputer warnet (karena biasanya virus ini banyak berkeliaran di komputer warnet, terutama jika admin warnet-nya kurang rajin melakukan 'sweeping')
  • Jangan lupa untuk melakukan scanning terhadap media ......disk (Flash, Floppy, Hard) anda, terutama jika anda terpaksa harus mengcopy file dari komputer orang lain kedalam komputer anda sendiri.
Semoga informasi ini bisa bermanfaat.

Note : Dikumpulkan dari beberapa sumber dan dari pengalaman sendiri selama bekerja sebagai staff IT.

Selengkapnya......

Retrieve Email Yahoo.co.id dan Gmail dengan Outlook Express

Jika anda mempunyai email gmail atau yahoo (khusus yang berakhiran co.id contoh dianheri@yahoo.co.id), sekarang anda tidak perlu repot untuk memeriksa email yang masuk dengan cara di browsing. Pengguna Email Yahoo dan Gmail dapat menggunakan Outlook Express atau klien POP3 lainnya untuk mengakses dan mengelola email Yahoo atau Gmail.(Ingat hanya berlaku untuk email yahoo yang berakhiran co.id saja, sedangkan jika email anda berakhiran .com masih memerlukan satu software gateways yang bernama ypops. (hal ini tidak akan dibahas dulu).

Outlook Express memungkinkan Anda untuk menambahkan account email baru ke profil yang sudah ada. Ini berarti Anda tidak perlu mengganti setting saat ini untuk mengirim dan menerima pesan email Yahoo atau Gmail. Langkah-langkah yang berikan dibawah ini sebetulnya bisa diterapkan selain untuk email yahoo.co.id juga untuk email gmail. Tapi saya akan fokuskan terlebih dahulu untuk setting email yahoo.co.id. Begini caranya:

Langkah Pertama
Anda Login ke Yahoo mail anda, klik ‘Opsi’ yang ada di pojok kanan atas, lalu cari dan klik pada tulisan ‘Akses dan Penerusan POP’, lalu cheklist bagian ‘Akses Web & POP’, lalu klik ’Simpan’.
Lihatlah capture dibawah ini supaya lebih jelas !

Langkah Pertama selesai dan anda bisa logout dan menutup browser anda.

Langkah Kedua

Bukalah software Outlook Express anda dan ikuti langkah-langkah berikut ini :
  • Dari menu Tools, pilih “Accounts.”
  • Pilih tab “Mail.” dan Klik tombol “Add”.
  • Dari menu Add, klik “Mail.”
  • Pada kotak teks berlabel Display Name, ketik nama Anda misalnya 'Dian Heri (Yahoo) ' dan klik “Next.”
  • Pada kotak Email Address, ketik alamat Surat Yahoo! Anda (pastikan untuk mencantumkan “@yahoo.co.id” contoh dianheri@yahoo.co.id) and click “Next.”
  • Pada kolom “My incoming mail server is a...” pilih “POP3.”
  • Lalu ketik “pop.mail.yahoo.co.id” pada kotak Incoming Mail (POP3, IMAP, atau HTTP) Server.
  • Lalu ketik "smtp.mail.yahoo.co.id" pada kotak Outgoing Mail (SMTP) Server. lalu klik "Next.”
  • Dalam kotak Account Name, ketik ID Surat Yahoo! Anda (alamat email Anda tanpa “@yahoo.co.id”). contoh dianheri
  • Pada kotak Password, ketik sandi Surat Yahoo! Anda.
  • Jika Anda ingin Outlook Express mengingat sandi Anda, centang kotak “Remember password.”
  • Jangan mencentang kotak berlabel "Log on using Secure...” berikutnya andaklik “Next.” dan klik “Finish.”
Sudah selesai ? Belum karena anda perlu melakukan beberapa langkah lagi yang saya istilahkan sebagai 'finishing touch' alias sentuhan terakhir !
  • Klik dua kali akun berlabel “pop.mail.yahoo.co.id.” atau klik tombol 'Properties'
  • Pada kolom Account ketik ulang nama anda contoh : Dian Heri
  • Lalu pilih tab “Servers.”
  • Beri tanda centang pada kotak di sebelah "My Server Requires Authentication."
  • Berikutnya klik tab "Advanced"
  • Beri centang pada pada dua kotak (kotak atas dan bawah) yang bertuliskan "This server requires a secure connections (SSL)"
  • Pada kolom outgoing mail (SMTP) ketik angka 465
  • Pada kolom incoming mail (POP3) ketik angka 995
  • Jika anda menginginkan agar email anda mempunyai copy (pertinggal) di server Surat Yahoo ! beri tanda centang pada kotak “Leave a copy of messages on server” artinya Anda telah menyimpan pesan Surat Yahoo! pada server Surat Yahoo! selain di komputer lokal Anda. (Jika hal ini dilakukan maka Anda harus menghapus secara manual email-email yang masuk ke server Yahoo dengan cara dibrowsing). Namun jika anda tidak memberikan tanda centang di kotak tadi maka email anda dihapus secara otomatis dari server Surat Yahoo! setelah Anda menerimanya di Outlook Express.
  • Lalu klik tombol "Ok"
  • Klik tombol "Close" untuk menutup menu Internet Account.
Kali anda telah sukses melakukan setting pada Outlook Express. Untuk mengetes-nya anda hanya perlu klik Tombol Menu "Send /Receive".

Ternyata tips diatas hampir sama jika anda ingin melakukan retrieving email GMAIL menggunakan Outlook Express . Yang berbeda hanya di :

Langkah Pertama

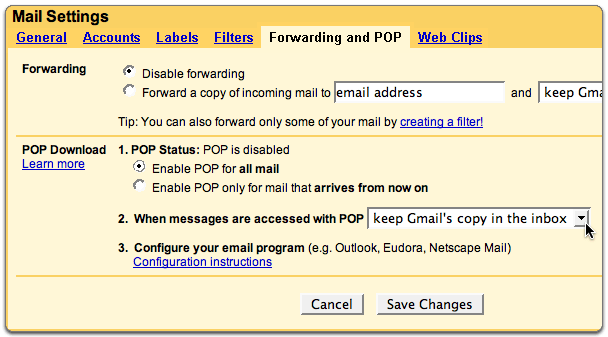
Setelah login di gmail anda klik tombol "Setting" lalu klik "Forwarding and POP/IMAP"
Selanjutnya anda klik Enable POP for all mail (jika ingin seluruh email yang ada bisa ditarik ke Outlook Express anda) atau Enable POP for mail that arrives from now on (hanya email yang baru diterima setelah anda melakukan setting ini saja).

Lalu klik tombol "Save Changes". Langkah Pertama selesai dan anda bisa logout dan menutup browser anda.

Langkah Kedua
Pada langkah kedua ikuti saja seperti langkah kedua sebelumnya (setting yahoo.co.id). Yang berbeda hanya poin-poin ini saja.
  • Alamat Email dan password tentu harus sesuai dengan email dan password gmail anda.
  • Incoming Mail isi dengan : pop.gmail.com
  • Outgoing Mail isi dengan : smtp.gmail.com
Yang lainnya..sama saja kok..! Silahkan dicoba deh..saya yakin anda pasti berhasil..! Selamat mencoba..!

Selengkapnya......